
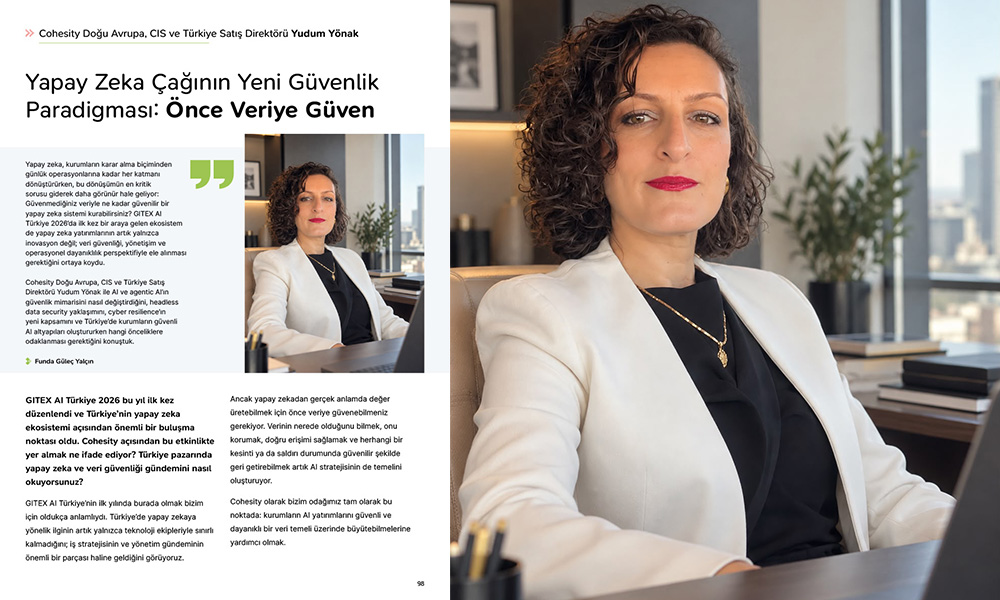
Cohesity Doğu Avrupa, CIS ve Türkiye Satış Direktörü Yudum Yönak ile Fintechtime Ekim sayısı için gerçekleştirdiğimiz röportaj yayında.
Yapay zeka, kurumların karar alma biçiminden günlük operasyonlarına kadar her katmanı dönüştürürken, bu dönüşümün en kritik sorusu giderek daha görünür hale geliyor: Güvenmediğiniz veriyle ne kadar güvenilir bir yapay zeka sistemi kurabilirsiniz? GITEX AI Türkiye 2026’da ilk kez bir araya gelen ekosistem de yapay zeka yatırımlarının artık yalnızca inovasyon değil; veri güvenliği, yönetişim ve operasyonel dayanıklılık perspektifiyle ele alınması gerektiğini ortaya koydu. Cohesity Doğu Avrupa, CIS ve Türkiye Satış Direktörü Yudum Yönak ile AI ve agentic AI’ın güvenlik mimarisini nasıl değiştirdiğini, headless data security yaklaşımını, cyber resilience’ın yeni kapsamını ve Türkiye’de kurumların güvenli AI altyapıları oluştururken hangi önceliklere odaklanması gerektiğini konuştuk.
GITEX AI Türkiye 2026 bu yıl ilk kez düzenlendi ve Türkiye’nin yapay zeka ekosistemi açısından önemli bir buluşma noktası oldu. Cohesity açısından bu etkinlikte yer almak ne ifade ediyor? Türkiye pazarında yapay zeka ve veri güvenliği gündemini nasıl okuyorsunuz?
GITEX AI Türkiye’nin ilk yılında burada olmak bizim için oldukça anlamlıydı. Türkiye’de yapay zekaya yönelik ilginin artık yalnızca teknoloji ekipleriyle sınırlı kalmadığını; iş stratejisinin ve yönetim gündeminin önemli bir parçası haline geldiğini görüyoruz.
Ancak yapay zekadan gerçek anlamda değer üretebilmek için önce veriye güvenebilmeniz gerekiyor. Verinin nerede olduğunu bilmek, onu korumak, doğru erişimi sağlamak ve herhangi bir kesinti ya da saldırı durumunda güvenilir şekilde geri getirebilmek artık AI stratejisinin de temelini oluşturuyor. Cohesity olarak bizim odağımız tam olarak bu noktada: kurumların AI yatırımlarını güvenli ve dayanıklı bir veri temeli üzerinde büyütebilmelerine yardımcı olmak.
GITEX AI Türkiye sahnesinde Cohesity’nin “headless data security architecture” vizyonunu anlattınız. Bu yaklaşımı geleneksel veri güvenliği mimarilerinden ayıran temel fark nedir?
Johnny Karam’ın, Emerging Bölgesi, Sales VP’mizin GITEX AI Türkiye sahnesinde de altını çizdiği önemli noktalardan biri buydu. Bugüne kadar kurumsal güvenlik çözümlerinde kullanıcıların çoğunlukla belirli konsollara giderek işlemlerini gerçekleştirmesi gerekiyordu. AI ve agentic AI ile birlikte bu çalışma biçimi değişiyor.
Cohesity Maestro ile yaklaşımımız, güvenliği ayrı bir destinasyon olmaktan çıkarıp ekiplerin zaten çalıştığı AI ortamlarının ve iş akışlarının doğal bir parçası haline getirmek. Başka bir ifadeyle, kullanıcıyı güvenlik platformuna götürmek yerine güvenlik yeteneklerini kullanıcının bulunduğu yere taşıyoruz. Bence “headless” yaklaşımın en önemli farkı da burada.
Cohesity Maestro, veri koruma, gerçek zamanlı telemetri, autonomous agents ve AI search yeteneklerini kurumların halihazırda kullandığı AI iş akışlarına taşımayı hedefliyor. Bu, güvenlik ekiplerinin günlük operasyonlarını nasıl değiştirecek?
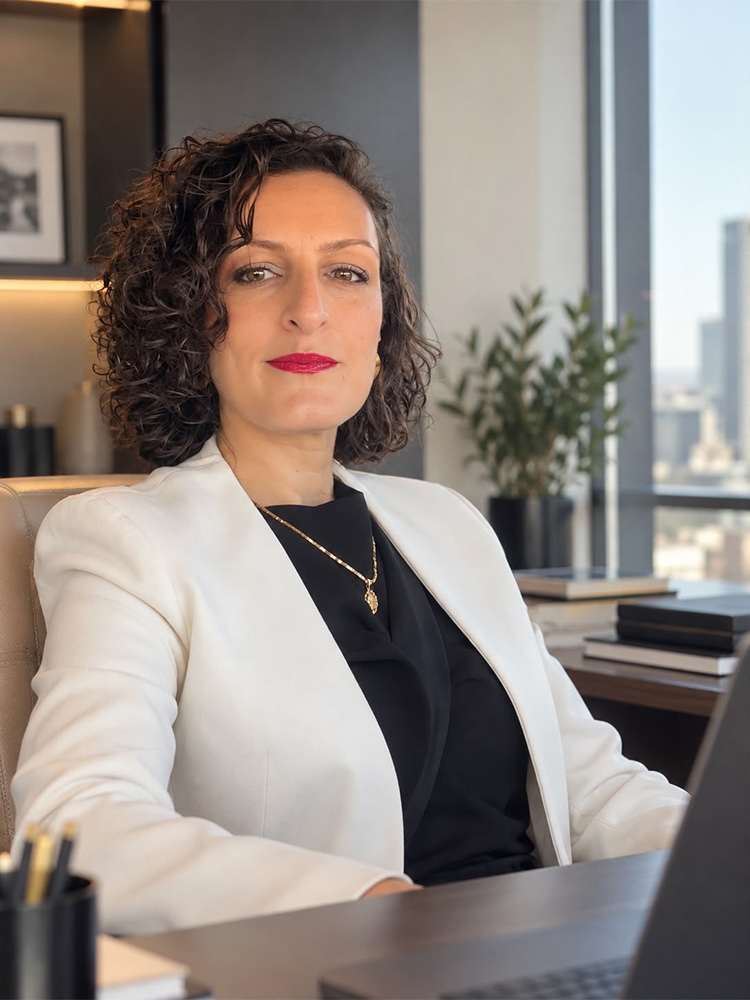
Cohesity Doğu Avrupa, CIS ve Türkiye Satış Direktörü Yudum Yönak
Buradaki en büyük değişimin hız ve bağlam olacağını düşünüyorum. Bir güvenlik olayında ekiplerin farklı araçlar arasında geçiş yapması, bilgiyi bir araya getirmesi ve ardından aksiyon alması ciddi zaman kaybettirebiliyor.
Maestro ile hedefimiz; veri koruma, kurtarma, güvenlik telemetrisi ve AI destekli arama gibi yetenekleri ekiplerin zaten kullandıkları AI deneyimlerinin içine taşımak. Böylece ekipler doğal dil üzerinden ihtiyaç duydukları bağlama ulaşabilecek ve yetkileri doğrultusunda aksiyon alabilecekler. Bu, uzmanların yerini almakla ilgili değil; uzmanların zamanını çok daha kritik kararlar için kullanabilmesini sağlamakla ilgili.
Kurumlar artık yapay zeka araçlarını yalnızca deneysel projelerde değil, iş süreçlerinin merkezinde kullanmaya başlıyor. AI ve agentic AI’ın yaygınlaşması, veri güvenliği risklerini hangi noktalarda yeniden tanımlıyor?
AI agent’ları artık yalnızca bilgi üreten sistemler değil; veri tabanlarına erişebiliyor, farklı uygulamalarla etkileşime geçebiliyor ve belirli koşullarda aksiyon alabiliyor. Dolayısıyla korumamız gereken alan da genişliyor.
Verinin yanı sıra agent’ın hafızası, konfigürasyonu, yetkileri, eriştiği kaynaklar ve çalışma bağlamı da güvenlik ve dayanıklılık perspektifinin bir parçası haline geliyor. Bu nedenle önümüzdeki dönemde yalnızca “AI’ı nasıl güvenli kullanırız?” sorusunu değil, “Bir AI agent’ı hata yaptığında veya kompromize olduğunda güvenilir bir duruma nasıl geri döneriz?” sorusunu da çok daha fazla konuşacağız.
Cyber resilience kavramı son yıllarda yedekleme ve kurtarma yaklaşımının çok ötesine geçti. Cohesity açısından modern cyber resilience hangi katmanlardan oluşuyor?
Bugün cyber resilience’ı yalnızca “veriyi yedekledik, gerektiğinde geri getiririz” şeklinde değerlendirmek yeterli değil. Öncelikle kritik verinizi, kimlik altyapınızı, uygulamalarınızı ve artık AI agent’larınızı koruyabilmeniz gerekiyor. Bunun yanında kurtarma noktalarınızın güvenilir olduğundan emin olmalı, tehditleri tespit edip müdahale edebilmeli ve kurtarma senaryolarınızı düzenli olarak test etmelisiniz.
Asıl hedef sadece sistemleri yeniden ayağa kaldırmak değil, işin güvenli şekilde devam edebilmesini sağlamak. Dolayısıyla cyber resilience artık teknoloji kadar iş sürekliliği ve kurumsal risk yönetimi konusu.
AI destekli saldırılar, fidye yazılımları ve veri sızıntısı riskleri kurumların güvenlik gündemini daha karmaşık hale getiriyor. Bu ortamda gerçek zamanlı görünürlük ve hızlı kurtarma kabiliyeti neden kritik hale geldi?
Çünkü saldırıların ve otomasyonun hızı arttıkça kurumların reaksiyon süresi kısalıyor. Bir tehdidi görmek elbette kritik; fakat yalnızca tespit etmek yeterli değil. Olayın hangi sistemleri ve verileri etkilediğini anlayabilmek ve güvenilir bir noktaya hızlı şekilde dönebilmek gerekiyor.
Bizim için önemli olan, kurumların bir saldırının gerçekleşip gerçekleşmeyeceği üzerine değil, gerçekleştiğinde işlerini ne kadar güvenli ve hızlı sürdürebilecekleri üzerine de hazırlık yapması. Bu nedenle görünürlük, veri bütünlüğü ve temiz kurtarma kabiliyeti aynı cyber resilience stratejisinin parçaları olmalı.
Cohesity Maestro’nun Model Context Protocol üzerinden mevcut AI araçlarıyla çalışabilmesi kurumlara nasıl bir esneklik sağlıyor? “Verinin olduğu yere değil, iş akışının olduğu yere güvenlik taşımak” ne anlama geliyor?
Kurumların AI stratejileri tek bir modele ya da tek bir arayüze bağlı değil. Farklı ekipler farklı AI araçları kullanabiliyor. Bu nedenle güvenlik mimarisinin de bu yeni çalışma biçimine uyum sağlaması gerekiyor.
MCP yaklaşımı burada önemli bir esneklik sağlıyor. Cohesity Maestro’nun vizyonu, Cohesity’nin veri koruma, kurtarma ve güvenlik yeteneklerini kurumların tercih ettikleri AI deneyimlerinden erişilebilir hale getirmek. Böylece kullanıcıların sürekli başka bir platforma geçmesi yerine, güvenlik ve cyber resilience kabiliyetleri mevcut iş akışının içine geliyor. Bu bizim için AI çağında kullanıcı deneyimini yeniden düşünmek anlamına geliyor.
Türkiye’de bankacılık, telekom, kamu, perakende ve üretim gibi sektörlerde veri hacmi hızla büyüyor. Sizce Türkiye’de kurumların cyber resilience olgunluğu hangi seviyede ve hangi alanlarda daha fazla yatırım ihtiyacı var?
Türkiye’de özellikle regülasyonun ve iş sürekliliğinin kritik olduğu sektörlerde cyber resilience konusunda ciddi bir farkındalık olduğunu görüyoruz. Ancak tehdit ortamı da aynı hızla değişiyor; dolayısıyla bugün iyi kabul ettiğimiz bir güvenlik seviyesi yarın yeterli olmayabilir.
Önümüzdeki dönemde özellikle kimlik dayanıklılığı, kritik verilerin görünürlüğü, immutable veri koruma, temiz ve doğrulanabilir recovery süreçleri ve AI ortamlarının güvenliği gibi alanların daha fazla önem kazanacağını düşünüyorum. Burada mesele yalnızca daha fazla teknoloji yatırımı yapmak değil; kurum genelinde test edilmiş ve gerektiğinde gerçekten çalışacağı bilinen bir resilience yaklaşımı oluşturmak.
Yapay zeka projelerinde başarı kadar güven, yönetişim ve veri bütünlüğü de belirleyici hale geliyor. Cohesity, kurumların AI kullanırken veri güvenliği, uyumluluk ve operasyonel süreklilik dengesini kurmasına nasıl destek oluyor?
AI’ın ürettiği sonuçlara güvenebilmek için önce kullandığı veriye güvenebilmeniz gerekiyor. Bu nedenle veri güvenliği ile AI stratejisini birbirinden ayrı iki gündem olarak görmüyoruz.
Cohesity’nin yaklaşımı kurumlara verilerinin nerede bulunduğunu ve hangi risklere maruz kaldığını anlamaktan, kritik veriyi korumaya ve gerektiğinde güvenilir bir noktaya geri döndürmeye kadar bütünsel bir dayanıklılık katmanı sunmak üzerine kurulu. AI sistemleri daha fazla karar aldıkça ve daha fazla aksiyon gerçekleştirdikçe bu güven temeli daha da kritik hale gelecek.
Önümüzdeki dönemde veri güvenliği mimarisinde nasıl bir kırılma bekliyorsunuz? Autonomous agents, AI search ve headless security yaklaşımı kurumsal güvenlik operasyonlarının geleceğini nasıl şekillendirecek?
Bence en önemli değişim, güvenliğin giderek daha görünmez ama aynı zamanda daha entegre hale gelmesi olacak. Kullanıcıların her güvenlik işlemi için ayrı bir arayüze gitmesi yerine, AI agent’ları ve kullandıkları platformlar güvenlik altyapısıyla doğrudan etkileşime geçebilecek.
Bu noktada insanın rolü ortadan kalkmıyor; tam tersine daha stratejik hale geliyor. Tekrarlayan operasyonların otomasyona bırakıldığı, kritik kararların ise insan kontrolü ve yönetişim altında tutulduğu bir modele doğru ilerliyoruz.
Cohesity’nin International Emerging Markets perspektifinden baktığınızda Türkiye nasıl bir konumda duruyor? Türkiye’deki kurumların AI güvenliği ve veri dayanıklılığı alanında bölgesel ölçekte örnek olabilecek güçlü yanları neler?
Türkiye, hem teknoloji adaptasyon hızı hem de büyük ölçekli ve kritik veri üreten sektörlerinin çeşitliliği açısından bizim için önemli bir pazar. Bankacılıktan telekoma, kamudan üretime kadar birçok kurumun teknoloji ekiplerinin oldukça güçlü olduğunu görüyoruz.
Bence Türkiye’nin önemli avantajlarından biri de yeni teknolojileri hızlı değerlendirme kabiliyeti. Önümüzdeki dönemde bu çevikliği güçlü veri yönetişimi, cyber resilience ve güvenli AI uygulamalarıyla birleştiren kurumların yalnızca Türkiye’de değil, bölgesel ölçekte de başarılı örnekler ortaya koyabileceğine inanıyorum.
Son olarak, GITEX AI Türkiye 2026’dan sonra Türkiye’deki kurumlara nasıl bir mesaj vermek istersiniz? AI çağında güvenli, dayanıklı ve sürdürülebilir veri mimarisi kurmak isteyen şirketler nereden başlamalı?
Bence başlangıç noktası teknoloji satın almak değil, kritik verinizi ve iş süreçlerinizi gerçekten anlamak. Hangi veri kritik, kim erişiyor, bir saldırı durumunda ne kadar hızlı ve ne kadar güvenilir şekilde geri dönebiliyorsunuz? Önce bu soruların net cevapları olmalı.
AI çok büyük fırsatlar yaratıyor ancak bu fırsatların sürdürülebilir olması için güven ve dayanıklılığın en başından mimariye dahil edilmesi gerekiyor. GITEX AI Türkiye’de gördüğümüz ilgi de Türkiye’de bu farkındalığın çok güçlü olduğunu gösterdi. İlk yılında bu ekosistemin bir parçası olmaktan büyük mutluluk duyduk; umarım önümüzdeki yıl çok daha fazla başarı hikâyesiyle yeniden bir araya geliriz.

